
sooksook-E-learning
सहबद्ध मॉड्यूल 19 Sections170 LessonsDurée de vie
अधिकृत उपयोगकर्ताओं का प्रबंधन
8. अधिकृत उपयोगकर्ताओं का प्रबंधन
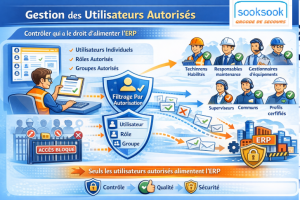
यह नियंत्रित करना कि ईआरपी की आपूर्ति कौन करता है: विश्वसनीयता के लिए एक महत्वपूर्ण लीवर
किसी भी ईआरपी एकीकरण आर्किटेक्चर में, डेटा गुणवत्ता केवल उपयोग किए गए टूल या प्रारूप पर निर्भर नहीं करती है। यह सबसे पहले उन लोगों पर निर्भर करता है जो इस डेटा का उत्पादन करते हैं।
यही कारण है कि SOOKSOOK में अधिकृत उपयोगकर्ताओं का उन्नत प्रबंधन शामिल है। उद्देश्य केवल सूचना भेजने की अनुमति देना नहीं है, बल्कि यह सुनिश्चित करना है कि केवल वैध, सक्षम और पहचाने गए लोग ही प्रबंधन प्रणाली की आपूर्ति कर सकें।
इस तंत्र के बिना, सिस्टम महत्वपूर्ण विचलन के संपर्क में आ जाएगा: अनियंत्रित शिपमेंट, असंगत डेटा, मानवीय त्रुटियां, या यहां तक कि ईआरपी में विश्वास की हानि।
👉 अधिकृत उपयोगकर्ताओं का प्रबंधन इसलिए बनता हैरणनीतिक फ़िल्टरिंग का पहला स्तर, सीधे डेटा के स्रोत पर।
सामान्य सिद्धांत
SOOKSOOK का ERP एकीकरण मॉड्यूल आपको सटीक रूप से परिभाषित करने की अनुमति देता है कि प्रवाह को कौन ट्रिगर कर सकता है।
यह कोई साधारण तकनीकी पैरामीटर नहीं है, बल्कि एक वास्तविक संगठनात्मक तर्क है। प्रत्येक कंपनी इस ऑपरेशन को अपने आंतरिक नियमों, अपनी जिम्मेदारियों और डेटा गुणवत्ता के संदर्भ में अपनी आवश्यकताओं के स्तर के अनुसार अनुकूलित कर सकती है।
👉विचार सरल है:
सामग्री या प्रारूप की जाँच करने से पहले, हम जाँच करते हैंडेटा के मूल में कौन है.
8.1 अधिकृत उपयोगकर्ताओं की सूची
🔹 सिद्धांत
SOOKSOOK एक समर्पित प्रबंधन इंटरफ़ेस प्रदान करता है जो आपको अधिकृत उपयोगकर्ताओं को परिभाषित करने की अनुमति देता है।
यह कॉन्फ़िगरेशन एक स्पष्ट और संरचित ढांचा स्थापित करना संभव बनाता है, जिसमें केवल कुछ प्रोफ़ाइल ही ईआरपी प्रवाह को ट्रिगर कर सकती हैं।
🔹संभावित अनुमति प्रकार
सिस्टम आपको जोड़ने की अनुमति देता है:
-
व्यक्तिगत रूप से अधिकृत उपयोगकर्ता
-
अधिकृत भूमिकाएँ
-
अधिकृत समूह
🔹स्पष्टीकरण
यह ऑपरेशन सभी संगठनों के अनुकूल बनाने के लिए डिज़ाइन किया गया है।
कुछ मामलों में किसी विशिष्ट उपयोगकर्ता को बहुत विशिष्ट पहुंच देना आवश्यक है। दूसरों में, किसी भूमिका या समूह के माध्यम से लोगों के एक समूह को अधिकृत करना अधिक प्रासंगिक है।
👉 उदाहरण के लिए:
-
सभी तकनीशियनों को अधिकृत करें → एक भूमिका के माध्यम से
-
एक विशिष्ट टीम को अधिकृत करें → एक समूह के माध्यम से
-
किसी विशेषज्ञ को अधिकृत करें → किसी उपयोगकर्ता के माध्यम से
यह लचीलापन सरल और जटिल संरचनाओं को प्रबंधित करना आसान बनाता है।
🔹ऑपरेटिंग लॉजिक
जब SOOKSOOK में डेटा बनाया जाता है, तो सिस्टम इस क्रिया के पीछे उपयोगकर्ता की पहचान करके शुरू करता है।
इसके बाद यह जांच की जाएगी कि यह उपयोगकर्ता अधिकृत सूची से संबंधित है या नहीं।
👉यदि उपयोगकर्ता पहचाना गया है:
✔ प्रक्रिया जारी है
👉 यदि उपयोगकर्ता अधिकृत नहीं है:
❌ स्ट्रीम तुरंत अवरुद्ध हो जाती है
👉 इससे शुरुआत से ही किसी भी विचलन से बचने में मदद मिलती है।
8.2 उद्देश्य
🔹 स्रोत पर नियंत्रण प्रवाह
इस तंत्र का मुख्य उद्देश्य प्रक्रिया में यथाशीघ्र हस्तक्षेप करना है।
भेजने के बाद त्रुटियों को सुधारने के बजाय, SOOKSOOK खराब डेटा को सिस्टम में प्रवेश करने से रोकता है।
👉 तो हम कार्य करते हैंरोकथाम में, और सुधार में नहीं.
🔹डेटा गुणवत्ता की गारंटी दें
अधिकृत उपयोगकर्ताओं को सीमित करके, हम गारंटी देते हैं कि भेजी गई जानकारी प्रशिक्षित लोगों द्वारा तैयार की गई है, जो मुद्दों से अवगत हैं और डेटा को सही ढंग से संरचित करने में सक्षम हैं।
इससे सीधे सुधार होता है:
-
डेटा विश्वसनीयता
-
जानकारी की निरंतरता
-
ईआरपी प्रवाह की गुणवत्ता
🔹अनियंत्रित शिपमेंट से बचें
इस फ़िल्टर के बिना, कई जोखिम प्रकट हो सकते हैं:
-
उत्पादन के लिए परीक्षण डेटा भेजना
-
त्रुटियों को संभालना
-
अनजाने प्रकाशन
-
असंगत प्रवाह
👉 इसलिए यह तंत्र एक भूमिका निभाता हैपरिचालन सुरक्षा.
🔹 फ़ीड को प्रारंभ से फ़िल्टर करें
यह बिंदु मौलिक है: SOOKSOOK त्रुटियों को चूकने नहीं देता और फिर उन्हें ठीक करता है।
👉यह उन्हें अस्तित्व में आने से रोकता है।
✔ केवल अच्छे उपयोगकर्ता ही प्रवाह को ट्रिगर करते हैं
✔ अन्य स्वचालित रूप से फ़िल्टर किए जाते हैं
👉यह समग्र प्रबंधन को बहुत सरल बनाता है।
8.3 उपयोग के मामले
🔹 विशिष्ट अधिकृत प्रोफ़ाइल
अधिकांश संगठनों में, कुछ प्रोफ़ाइल स्वाभाविक रूप से ईआरपी को पॉप्युलेट करने के लिए वैध हैं:
-
अधिकृत तकनीशियन
-
रखरखाव प्रबंधक
-
उपकरण प्रबंधक
-
superviseurs
-
प्रमाणित संबद्धता प्रोफ़ाइल
🔹क्षेत्र स्पष्टीकरण
इन प्रोफ़ाइलों में एक बात समान है:
👉वे उपयोगी, विश्वसनीय और कार्रवाई योग्य डेटा तैयार करते हैं।
उदाहरण के लिए, एक योग्य तकनीशियन एक संरचित रिपोर्ट लिखने, किसी समस्या की सही पहचान करने और जानकारी प्रदान करने में सक्षम है जिसका उपयोग ईआरपी द्वारा किया जा सकता है।
इसके विपरीत, एक अप्रशिक्षित उपयोगकर्ता अस्पष्ट या गलत डेटा उत्पन्न कर सकता है।
🔹 ठोस उदाहरण
👉 केस 1: अधिकृत उपयोगकर्ता
-
अधिकृत तकनीशियन
-
एक संरचित रिपोर्ट बनाता है
-
सूची का हिस्सा है
➡ परिणाम: ईआरपी प्रवाह अधिकृत
👉 केस 2: अनधिकृत उपयोगकर्ता
-
मानक प्रयोगकर्ता
-
जानकारी प्रकाशित करता है
➡ परिणाम: कोई ईआरपी नहीं भेजा जा रहा है
👉 सिस्टम स्वचालित रूप से स्ट्रीम की सुरक्षा करता है।
🔹 उन्नत मामला: समूह द्वारा प्रबंधन
अधिक संरचित संगठन में, समूह द्वारा प्राधिकरणों को प्रबंधित करना अक्सर अधिक कुशल होता है।
👉 उदाहरण:
-
समूह = "स्टीलवर्क्स रखरखाव"
-
सभी सदस्यों को अनुमति है
यह अनुमति देता है:
✔ सरलीकृत प्रबंधन
✔ स्वचालित अद्यतन
✔ संगठनात्मक सामंजस्य
🔹 मल्टी-साइट / मल्टी-क्लाइंट मामले
SOOKSOOK आपको जटिल वातावरण प्रबंधित करने की भी अनुमति देता है:
-
कई साइटें
-
कई ग्राहक
-
कई टीमें
👉 संदर्भ के आधार पर अनुमतियों को अनुकूलित किया जा सकता है।
इससे प्रवाह को विभाजित करना और विभिन्न संस्थाओं के बीच किसी भी भ्रम से बचना संभव हो जाता है।
वैश्विक वास्तुकला में रणनीतिक भूमिका
अधिकृत उपयोगकर्ताओं को प्रबंधित करना एक सरल विकल्प के रूप में नहीं देखा जाना चाहिए।
👉यह एक हैसिस्टम का संरचना तत्व.
वह पहले हस्तक्षेप करती है:
-
एक्सएमएल का निर्माण
-
मार्ग
-
एसएफटीपी भेजा जा रहा है
👉 यह सुनिश्चित करता है कि फ़ीड शुरू से ही वैध है।
ट्रैसेबिलिटी के साथ लिंक करें
SOOKSOOK में प्रत्येक क्रिया एक उपयोगकर्ता से जुड़ी होती है।
यह आपको इसकी अनुमति देता है:
-
जानिए किसने प्रवाह शुरू किया
-
डेटा की उत्पत्ति का पता लगाएं
-
क्रियाओं का विश्लेषण करें
-
लेखापरीक्षा आवश्यकताओं को पूरा करें
👉डेटा बन जाता हैविश्वसनीय, पहचान योग्य और पता लगाने योग्य.
सुरक्षा और शासन
🔐सुरक्षा
उपयोगकर्ता प्रबंधन सिस्टम को सुरक्षित करने में मदद करता है:
-
अभिगम नियंत्रण
-
अधिकारों की सीमा
-
ईआरपी सुरक्षा
📊 गुणवत्ता
यह गारंटी देता है:
-
विश्वसनीय डेटा
-
नियंत्रित प्रवाह
-
समग्र स्थिरता
🧠शासन
यह आपको संरचना करने की अनुमति देता है:
-
जिम्मेदारियां
-
भूमिकाएँ
-
व्यापार नियम
👉 हम एक खुली व्यवस्था से नियंत्रित व्यवस्था की ओर बढ़ रहे हैं।
अध्याय का निष्कर्ष
अधिकृत उपयोगकर्ताओं को प्रबंधित करना एक मूलभूत प्रश्न का उत्तर देता है:
👉 ईआरपी फीड करने का अधिकार किसे है?
इस नियंत्रण के बिना:
❌ सिस्टम अस्थिर हो जाता है
इस नियंत्रण के साथ:
✔ प्रवाह नियंत्रित होते हैं
✔ डेटा विश्वसनीय है
✔ एकीकरण सुरक्षित है
👉 SOOKSOOK सिर्फ डेटा प्रोसेस नहीं करता
👉वह यह सुनिश्चित करता हैसही व्यक्ति ही सही जानकारी का स्रोत है